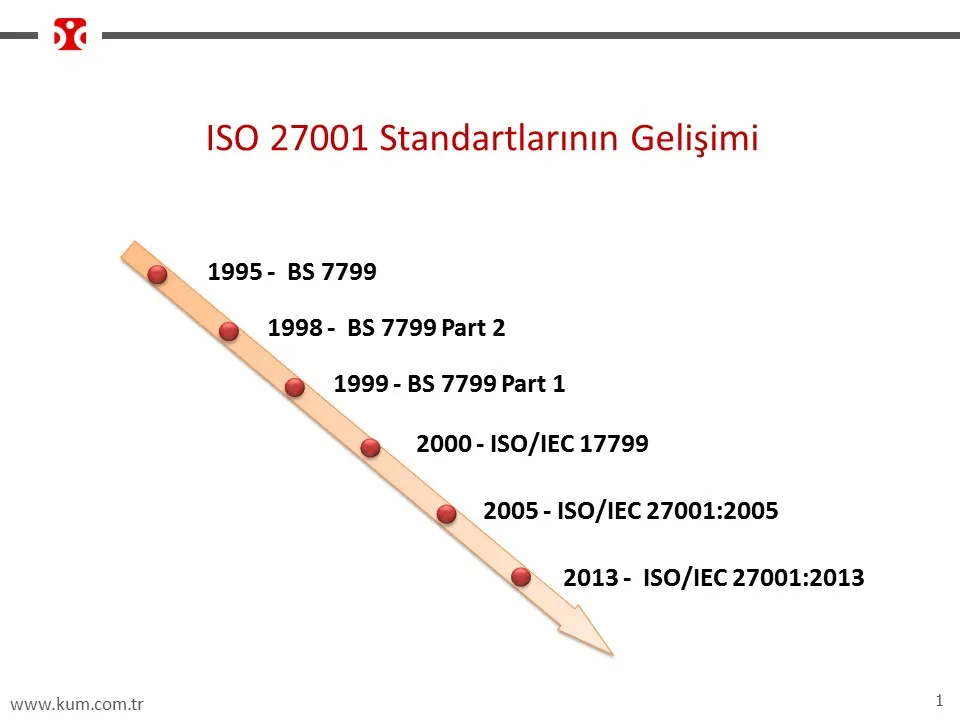
Bilgi Güvenliği ve İş Sürekliliği

ISO 27001 nedir?

Veri ve Bilgi Kavramları

Veri : Sayısal veya mantıksal bir değer (Harf,rakam,sembol) veya işlenmemiş ham bilgi.

Bilgi : Verinin işlenerek anlam kazanmış hali

olarak kısaca tanımlanabilir.

Bilgi ve Transfer Ortamları

Bilgi farklı şekillerde ve farklı ortamlarda bulunabilir. Aşağıdaki örnekleri inceleyiniz.

  • Fiziksel:
    • Doküman
    • Form
    • Yazı Tahtası
    • Broşür
    • Gazete
    • …
  • Elektronik:
    • Bilgisayar
    • Telefon
    • CD-DVD
    • Harici disk
    • USB Bellek
    • …
  • Zihinsel:
    • Öğrenilenler, tecrübeler
    • Toplantılar
    • Görüşmeler
    • Eğitimler
    • Telefon görüşmeleri
    • …

Bilgi Güvenliği Nedir?

Bilgi Güvenliği kavramı 3 ana başlık altında incelenmektedir:

Gizlilik: Bilginin  yetkisiz  kişilerce erişiminin ve  açığa çıkarılmasının engellenmesi

Bütünlük: Bilginin yetkisiz kişilerce değiştirilmesi, silinmesi ya da herhangi bir şekilde tahrip edilmesi tehditlerine karşı içeriğinin korunması

Erişilebilirlik : Bilginin  her  ihtiyaç  duyulduğunda  kullanıma  hazır  durumda  olması

Bilgi Güvenliği Varlıkları

Üretilen bilginin işlenmesi, saklanması, iletilmesi, korunması, sürekliliğinin sağlanması ve yok edilmesi için kullanılır.

  • Yazılım
  • Donanım
  • Network
  • Yapılar (Bina, tesis, saha)
  • Personel
  • Destek Servisler (Isıtma, havalandırma, enerji)
  • ...

ISO/IEC 27001 : 2013 STANDART MADDELERİ

0 Giriş

1  Kapsam 

2  Atıf yapılan standard ve/veya dokümanlar 

3  Terimler ve tarifler 

4  Kuruluşun bağlamı 

4.1 Kuruluşun ve bağlamının anlaşılması 

4.2 İlgili tarafların ihtiyaç ve beklentilerinin anlaşılması 

4.3  Bilgi güvenliği yönetim sisteminin kapsamının belirlenmesi 

4.4  Bilgi güvenliği yönetim sistemi 

5 Liderlik 

5.1 Liderlik ve bağlılık 

5.2  Politika 

5.3  Kurumsal roller, sorumluluklar ve yetkiler 

6  Planlama 

6.1 Risk ve fırsatları ele alan faaliyetler 

6.2 Bilgi güvenliği amaçları ve bu amaçları başarmak için planlama 

7  Destek 

7.1  Kaynaklar 

7.2 Yeterlilik 

7.3 Farkındalık 

7.4  İletişim 

7.5  Yazılı bilgiler 

8  İşletim 

8.1  İşletimsel planlama ve kontrol 

8.2  Bilgi güvenliği risk değerlendirme 

8.3  Bilgi güvenliği risk işleme 

9 Performans değerlendirme 

9.1 İzleme, ölçme, analiz ve değerlendirme 

9.2 İç tetkik 

9.3 Yönetimin gözden geçirmesi 

10 İyileştirme 

10.1 Uygunsuzluk ve düzeltici faaliyet 

10.2  Sürekli iyileştirme 

Ek A Referans kontrol amaçları ve kontroller

Paylaş   

İlginizi Çekebilir
  • Siber Dirençlilik: Güvenlik Duvarlarının Ötesinde İş Sürekliliğini Sağlamak

    IBM'in Cost of a Data Breach Report 2024 araştırmasına göre, tek bir veri ihlalinin ortalama kurumsal maliyeti 4,88 milyon dolara ulaştı. Daha yıkıcı olan nokta ise, bir siber kriz sonrası kurumların operasyonel normale dönme süresinin ortalama 21 günü bulmasıdır. Bugün yönetim kurullarının "bilgi g... Devamı

  • Veri İhlali Sonrası 72 Saat: KVKK Bildirim Yükümlülüğünde Yapılan 5 Kritik Hata

    KVKK'nın 12. maddesi, kişisel veri güvenliğini tehdit eden bir ihlal yaşandığında veri sorumlusuna 72 saat içinde Kişisel Verileri Koruma Kurulu'na bildirim yükümlülüğü getiriyor. Kâğıt üzerinde net görünen bu gereklilik, pratikte çoğu kurumun hazırsız yakalandığı bir sürecin tetikleyicisine dönüşüy... Devamı

  • Tedarikçi Siber Güvenlik Riski: Üçüncü Taraf Erişimini Yönetmek

    2020 SolarWinds saldırısı siber güvenlik tarihinin seyrini değiştirdi: Yazılım tedarikçisinin güncelleme mekanizmasına sızan saldırganlar, Fortune 500 şirketleri ve ABD federal kurumları dahil 18.000'den fazla hedefte aylarca tespit edilmeden gezindi. Bu saldırı, "biz güvenliyiz, ama bizimle çalışan... Devamı

  • ISO 27001 ve ISO 22301 Arasındaki Boşluk: Neden Bilgi Güvenliği ve İş Sürekliliği Ayrı Yönetiliyor?

    Yönetim kurulu salonunda bir finans direktörü, elindeki tablet bilgisayar ekranını çeviriyor: “BT departmanımız zaten var, neden ayrıca bir iş sürekliliği planına ihtiyacımız olsun?” Bu soru, Türkiye’deki orta ve üst düzey yönetici arasında oldukça yaygın. Çünkü birçok kurumda bilgi güvenliği (BGYS)... Devamı

  • ISO 27000 Standartlar serisi kaç standarttan oluşuyor?

    ISO 27001 standardı hepimizin bildiği, ön planda olan standart. Bilgi Güvenliği Yönetim sistemlerine yönelik şartlar ISO27001’de tanımlanıyor, bu standart referans alınarak Bilgi Güvenliği Yönetim Sistemi kuruluyor ve ISO27001 Belgesi bu standarda uygunluğu göre veriliyor. Peki, bilgi güvenliğine... Devamı

  • Kategoriler
    İhtiyaçlarınız için en doğru adrestesiniz. Tüm sorularınızın yanıtları ve en uygun çözümler bir mesaj uzağınızda !